
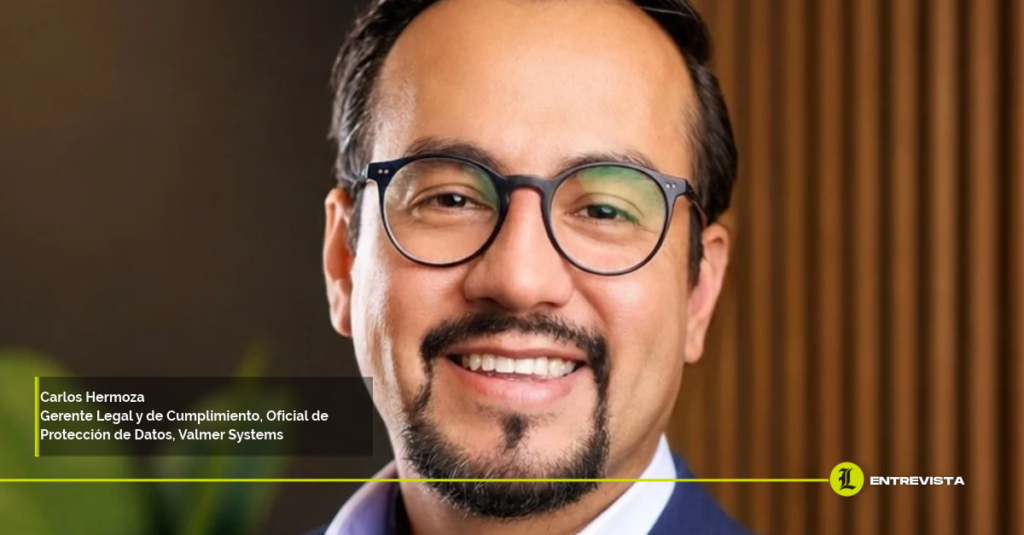
Carlos Hermoza, gerente legal y de Cumplimiento y Oficial de Protección de Datos de Valmer Systems, empresa peruana de infraestructura TI, soporte técnico y consultoría tecnológica, concibe la protección de datos como parte de las decisiones estratégicas del negocio. Esa visión explica cómo lidera una triple responsabilidad que exige integrar funciones y preservar su independencia, y cómo traslada el criterio jurídico a la operación de una compañía que gestiona la infraestructura donde otras organizaciones alojan su información. Desde esa experiencia analiza las exigencias del nuevo reglamento peruano de protección de datos, vigente desde marzo de 2025, y los desafíos que la inteligencia artificial plantea para el gobierno de la información de cara a 2027. Con motivo de su participación en el Foro Gerencias Legales Lima 2026, defiende que la protección de datos ocupe un lugar en la agenda de la alta dirección. Para Hermoza, “cuando el cumplimiento se integra al negocio, la integridad se vuelve parte de la cultura”..
¿Qué despertó su interés por la protección de datos personales dentro de su carrera jurídica?
Mi interés se vincula con una convicción que atraviesa mi trayectoria: la función legal debe entender cómo opera el negocio y cómo sus decisiones afectan a las personas. Desde la gerencia legal y el cumplimiento, la información aparece de manera constante en contratos, relaciones laborales, investigaciones y operaciones comerciales. Profundizar en protección de datos me permitió abordar esas decisiones con una mirada más completa, especialmente en un entorno donde la tecnología amplía las posibilidades de utilizar información personal.
Mi experiencia como oficial de cumplimiento regional también aporta una perspectiva relevante. Trabajar con distintos marcos regulatorios exige comprender el contexto de cada operación y convertir las obligaciones en criterios que las personas puedan aplicar. La protección de datos requiere ese mismo ejercicio: conocer qué información se utiliza, con qué finalidad, quién puede acceder y qué consecuencias puede tener su uso. Mi formación especializada ha reforzado esa conexión entre el análisis jurídico y la gestión cotidiana.
En Valmer Systems, esta materia adquiere una dimensión muy concreta por nuestra actividad tecnológica. Las decisiones sobre infraestructura, soporte o acceso a sistemas pueden incidir en la información que otras organizaciones nos confían. Eso exige acercar el criterio legal a las decisiones técnicas. Para mí, proteger datos personales es una forma de ejercer una gerencia legal que contribuye al desarrollo del negocio y respeta a las personas que hacen posible ese desarrollo.
Usted reúne las funciones legal, de cumplimiento y de protección de datos. ¿Qué exige esa triple responsabilidad a quien la lidera?
Exige criterio para integrar las tres funciones y claridad para distinguir sus responsabilidades. Desde Legal acompañamos las decisiones y estructuramos las relaciones del negocio; desde Cumplimiento promovemos conductas y controles que permitan actuar con integridad; y desde Protección de Datos asesoramos y verificamos cómo se trata la información personal. Cada función aporta una perspectiva distinta sobre una misma operación. Liderarlas requiere entender el objetivo comercial y anticipar sus implicancias antes de que se conviertan en una contingencia.
Esa integración exige cuidar la independencia. La acumulación de cargos obliga a revisar posibles conflictos de interés, delimitar las decisiones que corresponden a cada función y establecer mecanismos de revisión independiente cuando sean necesarios. También requiere acceso a la alta dirección y recursos proporcionales al riesgo. Quien ejerce estas responsabilidades debe poder advertir una exposición relevante, fundamentar su posición y escalarla oportunamente, incluso cuando exista presión por cerrar una operación o acelerar un proyecto.
En mi caso, considero esencial trabajar cerca de las áreas comerciales y técnicas, con un lenguaje que facilite decisiones. Una recomendación debe explicar qué riesgo existe, qué alternativas son viables y qué condiciones permiten avanzar. Además, su implementación necesita responsables y seguimiento. Cuando el cumplimiento se integra al negocio, la integridad se vuelve parte de la cultura. Esa es la coherencia que debemos buscar quienes lideramos estas funciones.
En una empresa que gestiona infraestructura tecnológica para otras compañías, ¿qué responsabilidad se asume frente a los datos de los clientes?
Se asume una responsabilidad que comienza por comprender el alcance real de cada servicio. En Valmer Systems trabajamos con soluciones de infraestructura TI, soporte y consultoría, por lo que debemos identificar cuándo una intervención implica tratamiento de datos personales. Si actuamos por cuenta del cliente, corresponde delimitar nuestro papel como encargado del tratamiento y sus instrucciones. Esa condición no se presume únicamente por ser proveedor tecnológico: depende de lo que efectivamente hacemos y de quién decide la finalidad y los medios del tratamiento.
Para mí, esa responsabilidad debe quedar reflejada en el contrato y en la operación. Hay que definir qué accesos necesita el personal técnico, cómo se autorizan y registran, qué obligaciones alcanzan a otros proveedores y cómo se manejan los respaldos o la información al concluir el servicio. Un ejemplo sencillo es el soporte remoto: resolver una incidencia puede requerir acceso a un sistema, pero ese acceso debe limitarse a lo necesario para la tarea. Por eso, la confidencialidad debe acompañarse de controles concretos y verificables.
También es decisiva la coordinación frente a incidentes. Cuando se actúa como encargado, la comunicación inmediata al responsable permite que el cliente evalúe sus obligaciones y tome medidas oportunas. Los canales de escalamiento y la preservación de evidencia deben estar previstos. Mi enfoque es que la calidad del servicio tecnológico incluya el cuidado de la información durante toda su ejecución. El cliente necesita continuidad operativa y también claridad sobre cómo se protege la información personal que ese servicio puede involucrar.
El nuevo reglamento de la Ley de Protección de Datos Personales está vigente en Perú desde 2025. ¿Qué cambios ha exigido a las empresas?
El reglamento aprobado por el Decreto Supremo N.º 016-2024-JUS, vigente desde el 31 de marzo de 2025, ha elevado las exigencias de gestión. Las empresas necesitan revisar sus tratamientos y demostrar cómo cumplen en la práctica. Esto supone conocer los flujos de información, verificar las finalidades y bases legales, y revisar los controles y contratos que sostienen cada operación. Mi lectura gerencial es que la adecuación necesita un programa con prioridades, responsables y evidencia de ejecución.
Una novedad relevante es la obligación de notificar a la Autoridad Nacional de Protección de Datos Personales determinados incidentes dentro de las 48 horas de haber tomado conocimiento, conforme a los supuestos del reglamento. Ese plazo exige capacidad de detección, evaluación y coordinación. La preparación debe permitir decidir oportunamente qué comunicaciones corresponden, preservar evidencia y reducir los efectos del incidente. Es una responsabilidad que necesita involucrar a Tecnología, Legal y a quienes dirigen la operación.
También se incorpora la designación del Oficial de Datos Personales en los supuestos previstos, con una implementación progresiva para determinadas organizaciones privadas. Es necesario revisar qué obligación y plazo corresponden a cada empresa. Asimismo, se desarrolla la portabilidad y se refuerza la atención de los derechos de las personas. El reglamento contempla, de manera facultativa, la evaluación de impacto previa al tratamiento, que considero especialmente útil para operaciones con riesgos relevantes.
Desde mi experiencia en gestión legal y cumplimiento, el cambio más importante está en la forma de dirigir esta materia. La alta dirección debe conocer la exposición de la empresa y dar seguimiento a su tratamiento. Un programa resulta más útil cuando permite identificar una brecha, asignar recursos y comprobar que la corrección funciona. Esa disciplina ayuda a que la protección de datos se mantenga vigente frente a nuevos servicios, proveedores y usos de la información.
De cara a 2027, ¿qué desafíos plantea la inteligencia artificial para la protección de datos personales?
De cara a 2027, veo un desafío central en la capacidad de las empresas para gobernar los usos de la inteligencia artificial. Estos sistemas permiten combinar información, inferir características de una persona y producir recomendaciones que influyen en decisiones sobre ella. La evaluación debe comprender los datos de entrada y también los perfiles o resultados que se generan. Que una información esté disponible en internet, incluso en una red profesional, no autoriza automáticamente cualquier reutilización.
Esto tiene implicancias concretas en selección de personal, evaluación de clientes o monitoreo de trabajadores. Un resultado inexacto o sesgado puede afectar oportunidades y derechos. Por eso considero necesario revisar la legitimidad y finalidad del tratamiento, la calidad de los datos y el grado de intervención humana. Esa revisión humana debe ser efectiva: la persona responsable necesita comprender el resultado, contar con información suficiente y tener autoridad para corregirlo. También deben evaluarse las condiciones del proveedor, especialmente si utiliza los datos recibidos para entrenar sus propios modelos.
Mi experiencia regional me lleva, además, a considerar dónde se procesa la información y qué terceros intervienen. Desde la perspectiva de Valmer Systems,, como empresa de soluciones tecnológicas, debemos comprender esas dependencias para acompañar decisiones informadas. Recomiendo identificar los casos de uso, evaluar sus riesgos antes de implementarlos y asignar responsables para revisar su desempeño. Los asistentes capaces de ejecutar tareas añaden una exigencia particular sobre permisos y trazabilidad. La adopción de IA debe avanzar con criterios claros sobre qué información puede utilizarse, quién responde por las decisiones y cómo se corrige un resultado perjudicial.
Usted participa en el Foro Gerencias Legales Lima 2026. ¿Qué lugar debería ocupar la protección de datos en la agenda de los gerentes legales?
Debe ocupar un lugar en las decisiones estratégicas de la empresa. La protección de datos atraviesa la relación con clientes y trabajadores, la contratación de proveedores y el desarrollo de servicios digitales. El gerente legal necesita participar cuando se define un proyecto, porque allí se decide qué información se utilizará y qué dependencias se generarán. Incorporar ese análisis desde el inicio permite plantear alternativas y evitar correcciones que después pueden ser costosas o difíciles de ejecutar.
También debe tener presencia en la conversación con la alta dirección y, cuando corresponda, con el directorio. Esa conversación requiere mostrar dónde están los riesgos más relevantes, qué medidas se necesitan y cómo avanza su implementación. Son útiles indicadores sobre tratamientos críticos revisados, solicitudes de derechos atendidas dentro del plazo y acciones correctivas pendientes. La información debe permitir decidir sobre recursos y prioridades, con una comprensión clara del efecto que una falla puede tener sobre las personas y la operación.
En el Foro me interesa aportar desde esa conexión entre gerencia legal, cumplimiento y tecnología, enriquecida por mi experiencia regional. En una empresa como Valmer Systems, conocer el negocio significa entender cómo se presta el servicio y cómo circula la información durante su ejecución. Esa cercanía permite formular recomendaciones aplicables y sostenerlas con criterio jurídico. Considero que el valor de la gerencia legal se demuestra en la calidad de las decisiones que ayuda a tomar; la protección de datos es hoy una parte indispensable de esa responsabilidad.